على مدى العقد الماضي، واجه قطاع الاتصالات الصوتية أحد أكبر تحدياته: الارتفاع المستمر في المكالمات المنتحلة، وعمليات الاحتيال بانتحال الهوية، وإنشاء المكالمات الاحتيالية. أُرهق المستهلكون. وقلقت الشركات. وفرضت الجهات التنظيمية قواعد أشد من أي وقت مضى.
وفوق كل ذلك، تتآكل بسرعة الثقة التي كانت تميز شبكة الهاتف العامة.
ساعد STIR/SHAKEN، لكنه لم يمنع المحتالين من استغلال ثغرة أعمق: انتحال أرقام لا ينبغي لها مطلقًا بدء المكالمات.
ما المقصود تحديدًا بـ Do-Not-Originate (DNO)؟
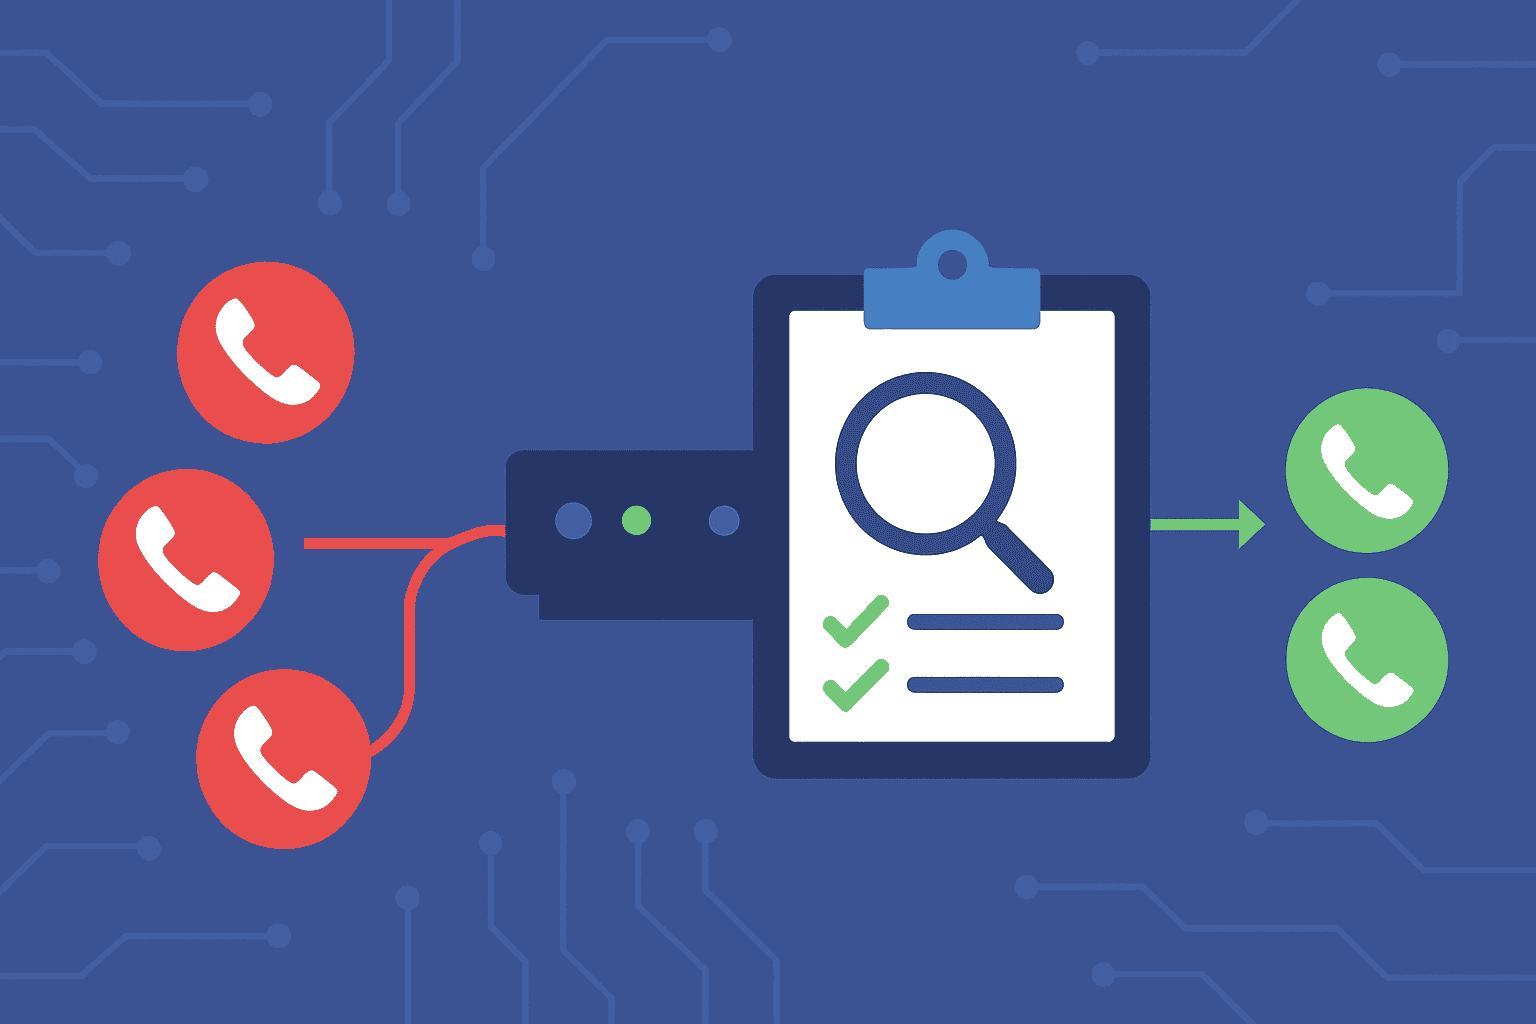
مبدأ DNO بسيط: إذا كان ينبغي عدم استخدام رقم مطلقًا لبدء مكالمة صادرة، فيجب على شركات الاتصالات حظر أي محاولة لإجراء مكالمة منه. ويشمل ذلك:
-> خطوط المساعدة الحكومية وخطوط الوكالات -> الأرقام المخصصة للمكالمات الواردة فقط لدى المؤسسات المالية -> خطوط دعم العملاء للشركات -> الأرقام المخصصة للتوجيه أو الاختبار أو الاستخدام الداخلي -> الأرقام غير المخصصة أو غير المستخدمة أو غير الصالحة -> الأرقام التي يطلب المشترك الشرعي حظرها صراحةً
يفضل المحتالون هذه الأرقام لأنها تمنحهم المصداقية فورًا. فإذا انتحلت رقم قسم مكافحة الاحتيال في بنك، زاد احتمال أن يجيب الضحية. وإذا انتحلت جهة حكومية، امتثل الناس خوفًا.
يمنع DNO هذه الهجمات عند طرف الشبكة، قبل دخول المكالمات غير المشروعة إلى المنظومة.
لماذا تزداد أهمية DNO أكثر من أي وقت مضى
لم يعد الاحتيال الصوتي عشوائيًا؛ بل أصبح صناعيًا. تستخدم مجموعات منظمة الأتمتة والروبوتات وانتحال الأرقام على نطاق واسع لانتحال صفة مؤسسات موثوقة واستغلال الفئات المستضعفة.
إليك أسباب ضرورة DNO الآن:
1. انتحال هوية المتصل هو أسلوب الاحتيال رقم 1 تبدأ معظم عمليات الاحتيال ذات الأثر الكبير بالانتحال: IRS وCRA والبنوك ومرافق الخدمات وشركات التأمين والمستشفيات وغيرها.
2. لا يحل STIR/SHAKEN مشكلة «مشروعية الرقم» يتحقق STIR من هوية الجهة الموقعة، وليس مما إذا كان الرقم مصرحًا له ببدء المكالمات. وغالبًا ما يستخدم المحتالون أرقامًا حقيقية وصالحة لم يُقصد بها إجراء المكالمات أصلًا.
3. فقد المستهلكون الثقة بالمكالمات الصوتية عوّدت المكالمات غير المرغوب فيها المستهلكين على تجاهل الأرقام المجهولة، حتى الشرعية منها.
4. يشدد مشغلو الاتصالات في المراحل السابقة مرشحاتهم
إذا تضمنت حركة المكالمات الصادرة لديك أرقامًا مشبوهة للمتصلين، فقد تتعرض إلى: -> الحظر -> تقييد معدل الإرسال -> الإبلاغ لاتخاذ إجراءات المعالجة
5. تتوقع الشركات الحماية
تريد الشركات الكبرى من مزودي الخدمة ضمان عدم استغلال المجرمين لأرقامها الواردة فقط. ويُعد DNO الطريقة الوحيدة القابلة للتوسع للوفاء بهذا الوعد.
استجابة FCC: قواعد DNO الإلزامية الجديدة
لتعزيز الإطار الوطني لمصادقة المكالمات، وسّعت FCC برنامجها للحد من المكالمات الآلية غير المرغوب فيها بموجب Eighth Report & Order، وأنشأت متطلبًا صريحًا جديدًا لجميع مزودي خدمات الصوت.
التكليف: بحلول 15 December 2025، يجب على كل مزود:
- الاحتفاظ بقائمة DNO «معقولة» وإنفاذها
- حظر المكالمات الصادرة من أرقام لا ينبغي أن تُصدر مكالمات
- تطبيق إنفاذ DNO في مراحل بدء المكالمة والعبور والإنهاء
- دعم حظر DNO بناءً على طلب المشترك
- إثبات استمرار صيانة القائمة والاستعداد للامتثال
ينطبق هذا على جميع الجهات في مسار المكالمة: ITSPs ومزودي PBX المستضاف وCLECs ومنصات CPaaS ومزودي UCaaS وتجار الجملة والشبكات الوطنية.
ما لم توفره FCC:
- مجموعة بيانات DNO مركزية
- تعريف أدنى للقائمة
- إطار تكامل جاهز
يجب على المزودين إنشاء حلهم الخاص أو الحصول عليه بسرعة.
الرسالة واضحة: لم يعد DNO اختياريًا. بل هو التزام تنظيمي.
لماذا يصعب على ITSPs تنفيذ DNO داخليًا
رغم أن DNO يبدو بسيطًا نظريًا، فإن تنفيذه معقد:
1. عدم وجود قائمة رسمية يعني ضرورة إنشاء واحدة
يجب على المزودين تجميع مصادر بيانات متعددة وتوحيدها: -> أرقام غير صالحة/غير مخصصة -> نطاقات محجوزة -> كتل NPA‑NXX شاغرة -> سجل ITG DNO -> أرقام مخصصة للتوجيه فقط -> إدخالات DNO يحددها العميل
قد يستغرق إنشاء ذلك داخليًا أشهرًا.
2. يجب تحديث القوائم باستمرار
تتغير بيانات DNO يوميًا. وعدم تحديثها يعني: -> إمكانية مرور المكالمات الاحتيالية -> احتمال حظر المكالمات المشروعة عن طريق الخطأ -> خطر الإخفاق في تدقيق FCC
3. يتطلب دمجها في تدفقات المكالمات عملًا تقنيًا معقدًا
يتطلب ذلك: -> منطق الاستعلام -> خيارات توجيه متعددة -> سلوك التحويل عند التعطل -> سجلات مفصلة للتدقيق
4. جداول التنفيذ الزمنية طويلة
يفيد معظم ITSPs بأن إنشاء وظائف DNO بأنفسهم يستغرق 6–12 months.
5. الأخطاء مكلفة
قد تؤدي حادثة انتحال واحدة بارزة صادرة من شبكتك إلى تدمير الثقة واستدعاء التدقيق التنظيمي.
وهذا تحديدًا ما يدفع كثيرًا من المزودين إلى الاستعانة بخدمات DNO مُدارة وجاهزة.
تقديم خدمة Sangoma الجاهزة للامتثال لـ DNO
لمساعدة مزودي الخدمة وITSPs على تلبية تكليف FCC بسرعة وسهولة، أطلقت Sangoma إضافة امتثال Do‑Not‑Originate مُدارة بالكامل للمزودين الذين يستخدمون بالفعل خدمة STIR/SHAKEN لدينا (NSS v1/v2).
صُممت هذه الخدمة خصيصًا لإزالة الأعباء الهندسية والتشغيلية لـ DNO.
كيف تعمل خدمة DNO من Sangoma
ينفذ خادم NSS v1/v2 لديك فحص DNO أثناء معالجة المكالمات، تمامًا كما يفعل مع استعلامات STIR/SHAKEN الحالية.
-> لا بنية تحتية جديدة -> لا خادم قوائم يلزم صيانته -> لا تغييرات في الشفرة أو التوجيه -> لا حاجة لإنشاء مجموعة بيانات DNO داخلية
نتولى إدارة المعلومات الذكية، وتظل ممتثلًا.
مدعوم بمجموعة بيانات DNO مُثرية ومحدّثة يوميًا
تتعاون Sangoma مع Sansay لتوفير قائمة DNO شاملة ومحدّثة باستمرار، تتضمن: -> رموز NPA غير صالحة -> NPA‑NXX غير مخصصة ومحجوزة -> NPA‑NXX‑Y شاغرة -> بيانات سجل ITG DNO -> تصنيفات الأرقام المخصصة للتوجيه فقط -> إثراء بمعلومات استخباراتية مملوكة لمكافحة الاحتيال
يضمن ذلك استخدامك دائمًا قائمة «معقولة» وشاملة وحديثة كما تشترط FCC.
لماذا يُعد حل DNO من Sangoma أفضل طريق إلى الامتثال
إليك ما يميز Sangoma لدى ITSPs ومزودي الخدمة وشبكات CPaaS:
1. أقصر وقت لتحقيق الامتثال: حقق الامتثال الكامل خلال أيام، لا أشهر. 2. لا يتطلب أي جهد هندسي: يدعم NSS سير العمل بالفعل، وما عليك سوى تفعيل الإضافة. 3. لا حاجة إلى صيانة القوائم: نجمع جميع بيانات DNO ونوحدها ونحدثها يوميًا. 4. وقاية أفضل من الاحتيال: تحظر المعلومات المعززة مزيدًا من محاولات انتحال الهوية وتحمي علامتك التجارية. 5. مصمم لبيئات بمستوى شركات الاتصالات: حجم كبير، وزمن استجابة منخفض، ودقة عالية. 6. متوافق تمامًا مع متطلبات FCC: كل ما تحتاج إليه لضمان امتثال جاهز للتدقيق. 7. يقلل الحوادث التشغيلية: شكاوى أقل من العملاء، وتصعيدات أقل، ونزاعات احتيال أقل.
إذا كنت تستخدم Sangoma STIR/SHAKEN (NSS v1/v2) بالفعل، فأنت على بُعد تبديل واحد من الامتثال لـ DNO دون عناء.
لمعرفة المزيد أو تفعيل DNO، تواصل مع Sangoma Carrier Voice اليوم.